Uso dell’Intelligenza Artificiale e trasparenza
Ultimo aggiornamento: 22 agosto 2026 Changelog: v1.1: aggiunte le decorrenze di applicazione dell’AI Act, gli obblighi di trasparenza dell’art. 50, i principi applicati nei progetti e le fonti. v1.0: prima pubblicazione della pagina sull’uso dell’AI.
Infordata Sistemi Srl Società Benefit utilizza sistemi di Intelligenza Artificiale (AI) per migliorare la qualità dei servizi, accelerare il supporto tecnico, assistere gli operatori nella gestione di ticket e documenti, supportare progetti di ricerca e innovazione e sviluppare strumenti ambientali e di prevenzione dei rischi.
Crediamo in un uso dell’AI responsabile, trasparente e sempre sotto controllo umano, coerente con il GDPR (Reg. UE 2016/679), con il Regolamento europeo sull’Intelligenza Artificiale (AI Act, Reg. UE 2024/1689) e con la nostra natura di Società Benefit.
Dove usiamo l’AI
Portale di supporto: Ricerca nella knowledge base e suggerimento di articoli e risposte tecniche (sistema RAG).
SM Admin e processi interni: Classificazione delle email, sintesi di attività, bozze di risposta, supporto alla gestione di ticket e documenti.
Strumenti di sviluppo e produttività: Assistenti AI aziendali a pagamento per sviluppo software, redazione testi e analisi tecnica.
Karst Firewall 5.0: Algoritmi predittivi, dati ambientali, sensori, simulazioni e assistenti operativi per la prevenzione degli incendi, sempre con revisione umana.
TASC RestoreMed: Ricerca in linguaggio naturale su cataloghi di progetti, partner e finanziamenti.
Computer vision: Riconoscimento di oggetti e rifiuti in immagini ambientali, con misure di minimizzazione e depersonalizzazione quando applicabile.
Cosa non facciamo
- Non usiamo strumenti AI gratuiti per attività aziendali: solo account aziendali a pagamento.
- Non autorizziamo l’inserimento di password, token, chiavi API, credenziali o segreti nei sistemi AI.
- Non usiamo gli output dell’AI come decisioni unicamente automatizzate con effetti giuridici o analoghi sulle persone (art. 22 GDPR).
- Non usiamo sentiment, engagement o metriche di riunione per decisioni disciplinari o valutazioni automatizzate del personale, senza una specifica valutazione d’impatto, base giuridica e informativa dedicata.
- Non usiamo l’AI per social scoring, manipolazione, riconoscimento emotivo sul luogo di lavoro o altre pratiche vietate dall’AI Act.
Supervisione umana
Gli output dell’AI sono suggerimenti, non decisioni definitive. Le risposte ai clienti, le offerte, le decisioni operative, le classificazioni e le azioni proposte dagli assistenti vengono controllate da personale autorizzato. In caso di dubbio è sempre possibile richiedere l’intervento di una persona.
Dati trattati e fornitori
A seconda del servizio possono essere trattati dati di contatto, ticket, email, documenti, log tecnici, query di ricerca e dati ambientali. Infordata utilizza account aziendali a pagamento e imposta, ove disponibile, le opzioni di non condivisione e non addestramento dei dati (“no training”).
I fornitori AI e cloud possono includere Anthropic, OpenAI, Google/Gemini, Read.ai e altri soggetti indicati nelle informative privacy e nell’elenco dei sub-responsabili. Quando il trasferimento avviene verso Paesi extra-SEE adottiamo garanzie adeguate (Clausole Contrattuali Standard e valutazioni di trasferimento).
Formazione del personale (AI literacy)
In coerenza con l’art. 4 dell’AI Act, Infordata investe nella formazione del proprio personale sull’uso corretto e sicuro dell’AI. Nel 2026 tutte le persone dell’azienda hanno completato un percorso formativo dedicato in materia di Intelligenza Artificiale, con docente, materiali e verifiche, declinato per ruolo e con aggiornamenti periodici.
AI Act: che cosa cambia per le organizzazioni, e da quando
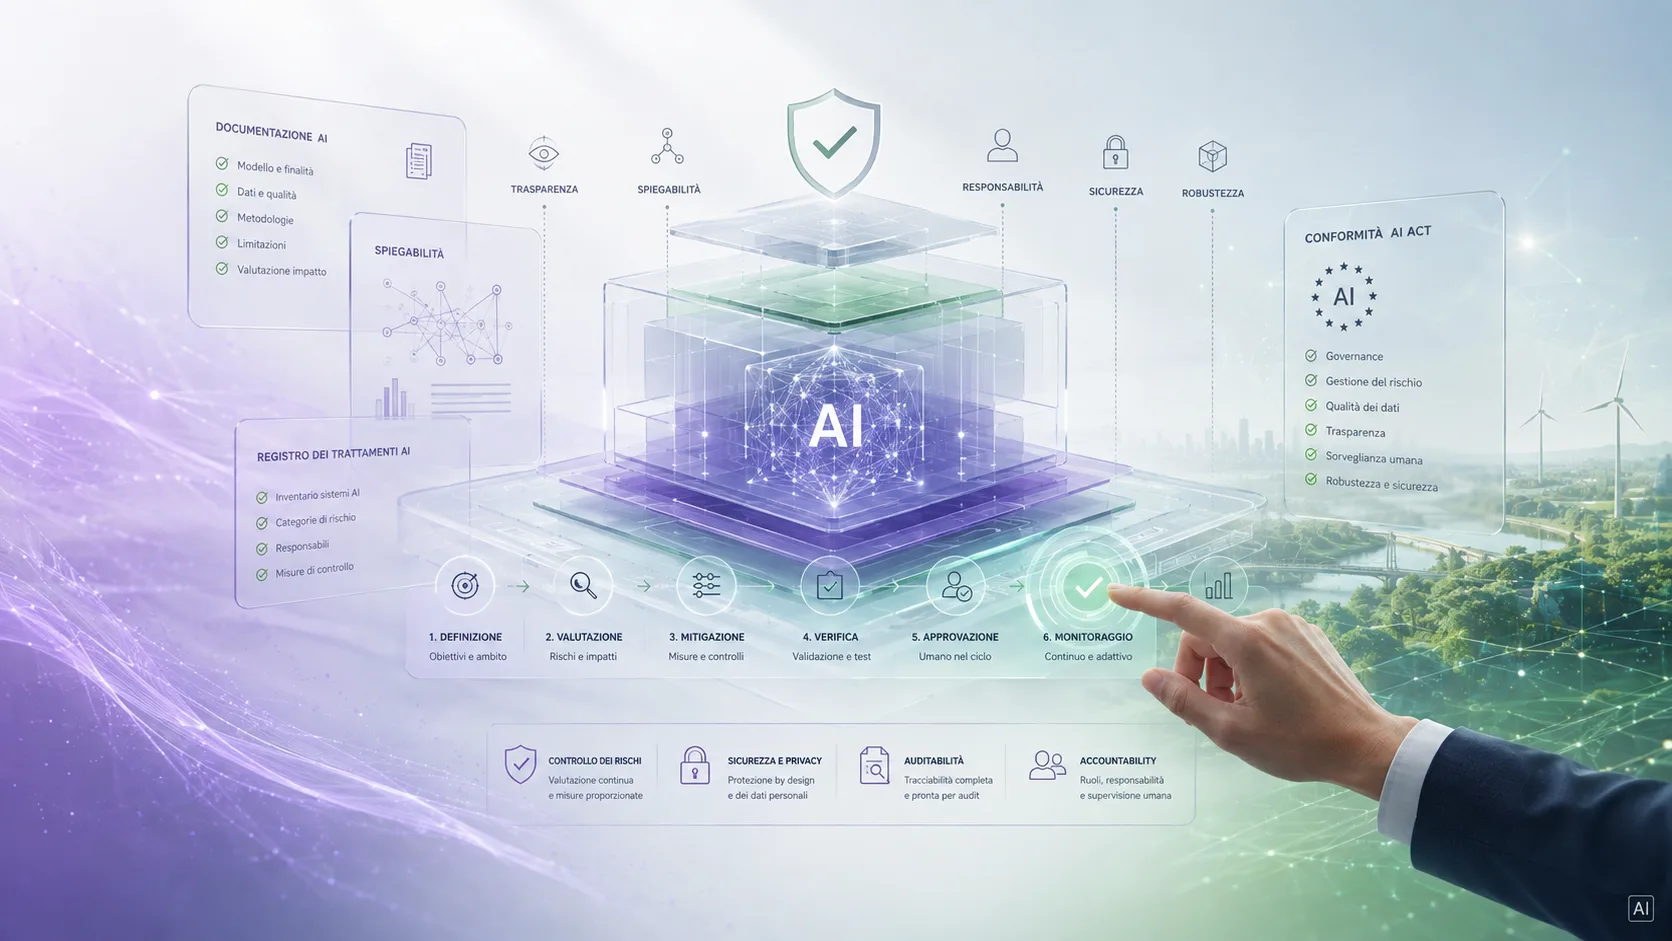
Il Regolamento europeo sull’intelligenza artificiale introduce un quadro basato sul rischio. Gli obblighi non dipendono dal fatto di «usare l’AI»: dipendono dal ruolo dell’organizzazione (fornitore, deployer o altro), dal tipo di sistema, dalle sue funzionalità e dal contesto d’uso.
Alla data di aggiornamento di questa pagina, 22 agosto 2026, il calendario di applicazione è questo:
| Data | Che cosa si applica |
|---|---|
| 2 febbraio 2025 | Disposizioni generali e divieto di alcune pratiche di AI |
| 2 agosto 2025 | Regole sui modelli di IA per finalità generali e parte del quadro di governance |
| 2 agosto 2026 | Parte generale del Regolamento, compresi gli obblighi di trasparenza dell’art. 50 nei casi previsti |
| 2 dicembre 2027 | Sistemi ad alto rischio delle categorie dell’Allegato III |
| 2 agosto 2028 | Sistemi ad alto rischio collegati a prodotti o componenti di sicurezza disciplinati dalla normativa armonizzata UE |
Le decorrenze per l’alto rischio sono differenziate e sono state riviste dal Regolamento (UE) 2026/1744. ⚠️ Queste date non sostituiscono una valutazione caso per caso: la classificazione di un sistema e gli obblighi che ne derivano dipendono dalle sue caratteristiche concrete, non dalla categoria commerciale con cui viene venduto.
Un punto che genera confusione più di ogni altro: l’AI Act non sostituisce il GDPR. Quando un sistema tratta dati personali le regole privacy continuano ad applicarsi, e i ruoli non coincidono — fornitore e deployer dell’AI Act non coincidono automaticamente con titolare e responsabile del trattamento.
Trasparenza: non un’etichetta unica, ma obblighi diversi
L’articolo 50 dell’AI Act prevede requisiti di trasparenza in casi specifici, non su qualunque uso dell’AI. Rilevano, fra gli altri, l’interazione diretta fra una persona e un sistema AI, i contenuti sintetici o manipolati, i sistemi di riconoscimento delle emozioni o di categorizzazione biometrica, i deepfake e alcuni contenuti destinati a informare il pubblico su questioni di interesse pubblico.
Non significa che ogni contenuto assistito dall’AI vada etichettato allo stesso modo. Significa che ogni organizzazione deve valutare, per il proprio ruolo e il proprio scenario, quando informare, quando rendere rilevabile un output e quali altre misure adottare.
Sull’AI literacy vale lo stesso principio di proporzionalità: l’art. 4 chiede misure calibrate su competenze, esperienza, formazione, contesto d’uso e persone interessate. Non impone automaticamente lo stesso corso, né una certificazione, per ogni persona di ogni organizzazione.
I principi che applichiamo nei progetti
Quello che vale per noi vale per i sistemi che progettiamo per i clienti.
Finalità chiare e casi d’uso proporzionati. Un progetto parte da un problema definito, da utenti identificati e da un valore misurabile. Non ogni attività richiede un modello generativo, e non ogni automazione richiede un livello alto di autonomia.
Qualità, limiti e tracciabilità. Un sistema affidabile rende visibili dati di ingresso, fonti, log e criteri di controllo nella misura adatta al caso d’uso. Per i sistemi costruiti sulla conoscenza aziendale, sapere quale versione di quale documento ha prodotto una risposta è ciò che permette di correggerla.
Sicurezza e fornitori. La governance comprende valutazione dei fornitori, ruoli, accessi, trasferimenti di dati, configurazioni e condizioni contrattuali. Sono elementi da verificare progetto per progetto: non si risolvono con una clausola standard né con il nome del provider.
Come possiamo supportare il percorso
Sul lato cliente, il lavoro che facciamo su questi temi è:
- mappatura di sistemi, fornitori, dati e processi;
- valutazione preliminare dei casi d’uso e delle priorità;
- progettazione di ruoli, controlli, supervisioni e flussi di escalation;
- integrazione di knowledge base, logging e monitoraggio tecnico;
- formazione AI proporzionata ai ruoli;
- preparazione di evidenze e documentazione per il confronto con DPO, legali, security e funzioni business.
Non sostituisce la consulenza legale, le valutazioni privacy né le verifiche di conformità richieste nel caso concreto. Come lavoriamo su un progetto AI →
Fonti
- Regolamento (UE) 2024/1689 (AI Act), testo consolidato.
- Regolamento (UE) 2026/1744, modifiche al calendario di applicazione.
- Regolamento (UE) 2016/679 (GDPR).
- Legge 23 settembre 2025, n. 132, in materia di intelligenza artificiale.
- Commissione europea, linee guida sugli obblighi di trasparenza e Q&A sull’AI literacy.
⚠️ Nota informativa. Questa sezione ha finalità informative e non costituisce consulenza legale. L’applicabilità di obblighi specifici dipende dal ruolo dell’organizzazione, dalle funzionalità del sistema, dal contesto d’uso e dalle norme di settore. Le stesse scadenze, insieme a quelle su accessi, sicurezza sul lavoro e cybersicurezza, sono su Normative e scadenze; le dieci regole pratiche per chi usa l’AI ogni giorno sono nelle Regole d’oro.
I tuoi diritti
Gli interessati possono esercitare i diritti previsti dagli artt. 15-22 GDPR (accesso, rettifica, cancellazione, limitazione, opposizione, portabilità) scrivendo al Titolare (info@infordata.it) o al Responsabile della Protezione dei Dati (DPO): Cyber365 Srls – dpo@cyber365.it.
Per i servizi che Infordata eroga in qualità di responsabile del trattamento per conto dei propri clienti, le richieste potranno essere inoltrate al rispettivo titolare.
Contatti
Infordata Sistemi Srl Società Benefit Strada per Vienna 55/1, 34151 Trieste (TS) Email: info@infordata.it – DPO: dpo@cyber365.it